Medewerkers gebruiken op een werkdag vaak meerdere applicaties. Voor elke applicatie een apart wachtwoord onthouden is onhandig en kan extra beveiligingsrisico's met zich meebrengen. Single Sign-On biedt een eenvoudigere en beter beheerde manier om toegang te krijgen tot Flexwhere.
Wat is Single Sign-On?
Met Single Sign-On, meestal afgekort tot SSO, krijgen medewerkers toegang tot meerdere applicaties met het account dat hun organisatie beheert. In plaats van een apart Flexwhere-wachtwoord aan te maken, loggen medewerkers in met hun bestaande Microsoft- of Google-account. De authenticatie verloopt via de identiteitsprovider van de organisatie, zodat het bestaande toegangs- en beveiligingsbeleid ook geldt wanneer iemand inlogt bij Flexwhere.
Hoe werkt SSO in Flexwhere?
SSO met Microsoft en Google is beschikbaar als inlogmethode in Flexwhere. Organisaties kunnen SSO ook verplicht maken voor iedereen in hun werkomgeving.
Als verplichte SSO is ingeschakeld:
-
Kunnen medewerkers alleen inloggen via de identiteitsprovider die hun organisatie heeft gekozen.
-
Is inloggen met een e-mailadres en Flexwhere-wachtwoord niet meer mogelijk.
-
Kunnen medewerkers geen apart Flexwhere-wachtwoord aanmaken, wijzigen of resetten.
-
Moeten nieuwe gebruikers eerst door een beheerder aan de werkomgeving worden toegevoegd voordat ze kunnen inloggen.
Gebruikers die al zijn ingelogd, worden niet onderbroken. De vereiste geldt zodra ze opnieuw moeten inloggen.
Wat zijn de voordelen van verplichte SSO?
SSO als optie aanbieden maakt inloggen gemakkelijker. SSO verplicht maken geeft de organisatie meer controle over de toegang.
Minder wachtwoorden om te beheren
Medewerkers hebben geen extra wachtwoord nodig speciaal voor Flexwhere. Dat maakt inloggen eenvoudiger en vermindert het aantal wachtwoorden dat ze moeten onthouden.
Centrale controle over toegang
De authenticatie van gebruikers wordt beheerd via de bestaande Microsoft- of Google-omgeving van de organisatie. Als iemand de organisatie verlaat of de toegang tot zijn of haar account verandert, kan dat via dezelfde identiteitsprovider worden geregeld.
Een kleiner aanvalsoppervlak
Door inloggen met een wachtwoord uit te schakelen, is er één inlogmethode minder die doelwit kan worden. Bovendien zorgt het ervoor dat het bestaande authenticatiebeleid van de organisatie wordt toegepast.
Minder verwarring bij medewerkers
Als er meerdere inlogopties zichtbaar zijn, weten medewerkers soms niet welk account ze moeten gebruiken. Iemand probeert bijvoorbeeld in te loggen met een persoonlijk Google-account, terwijl de organisatie de toegang via Microsoft beheert. Met verplichte SSO heeft iedereen één duidelijke route naar Flexwhere.
Welke opties kunnen beheerders kiezen?
Beheerders kunnen Require SSO inschakelen in de organisatie-instellingen van het Flexwhere Control Centre. Daarna kiezen ze de identiteitsprovider die hun organisatie gebruikt:
-
Inloggen met Microsoft
-
Inloggen met Google
Alleen de gekozen optie is beschikbaar voor gebruikers. Zo voorkom je dat medewerkers proberen in te loggen met een account dat niet gekoppeld is aan hun Flexwhere-werkomgeving.
Controleer als beheerder vóór het inschakelen van deze instelling of alle medewerkers een account hebben bij de gekozen provider en zijn toegevoegd aan de Flexwhere-werkomgeving.
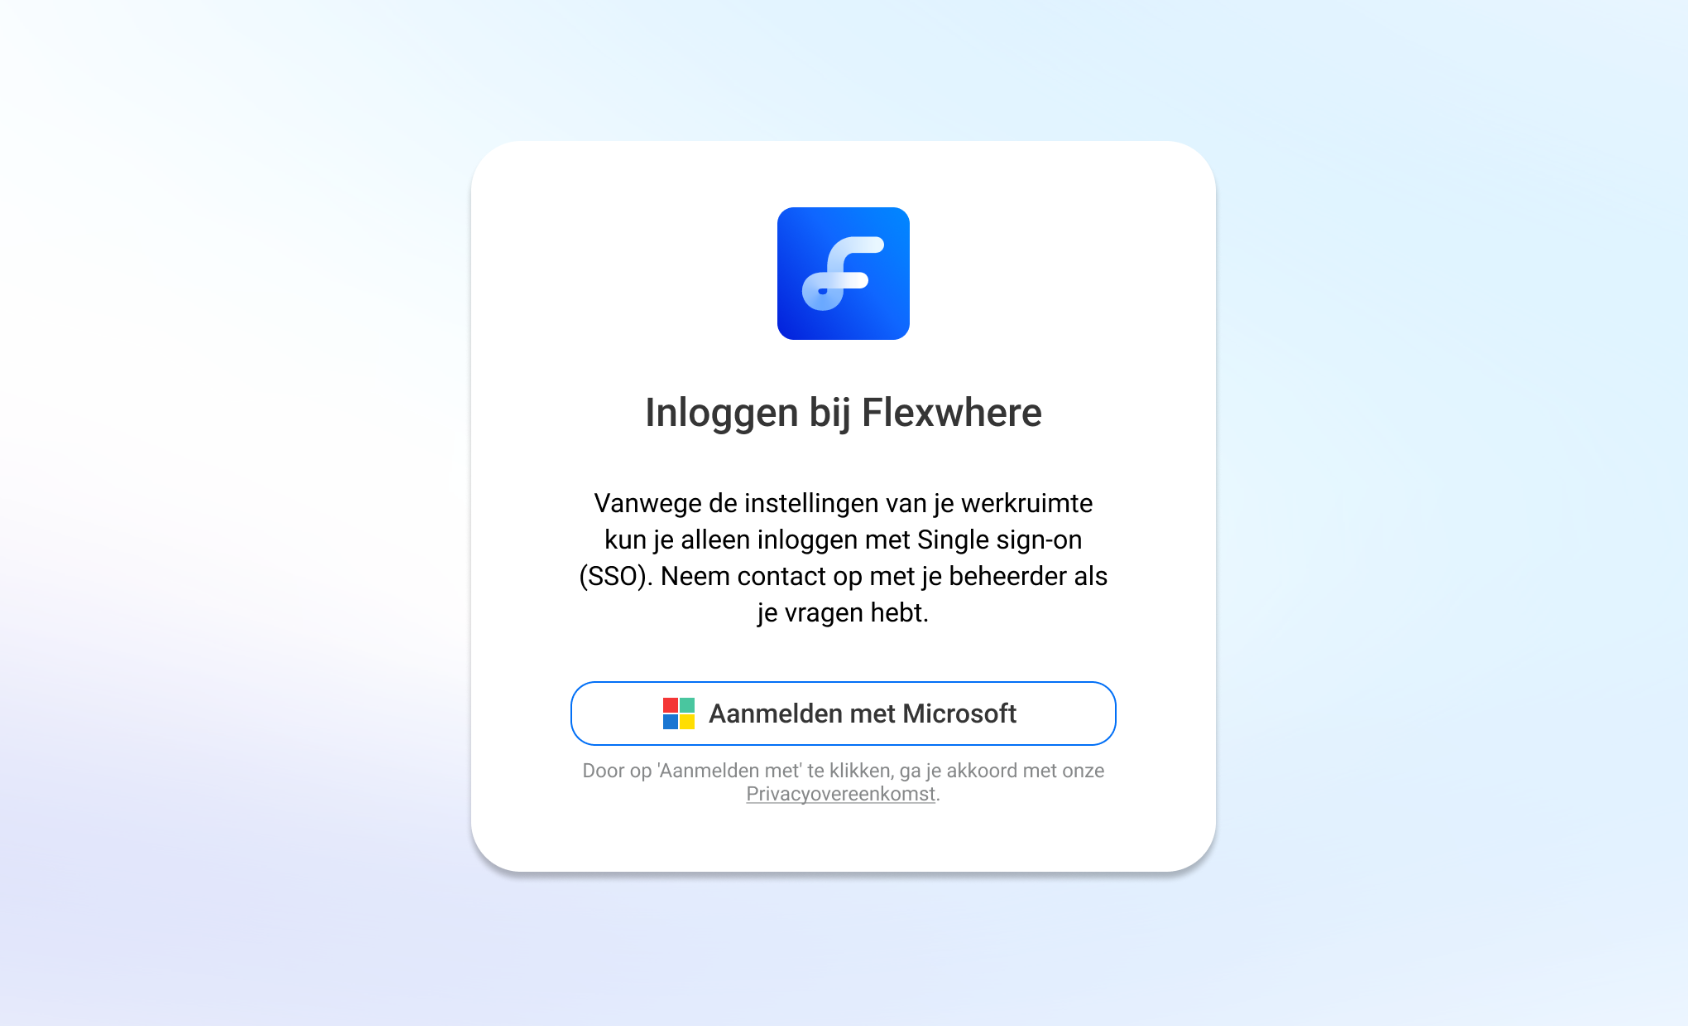
Hoe ziet verplichte SSO eruit voor gebruikers?
Voor medewerkers blijft inloggen eenvoudig. Ze kiezen de Microsoft- of Google-optie die hun organisatie heeft ingesteld en loggen in met hun bestaande werkaccount.
De optie om in te loggen met een Flexwhere-wachtwoord zien ze niet meer. Als hun account nog niet aan de werkomgeving is toegevoegd, vraagt Flexwhere hen contact op te nemen met hun beheerder.
Zo hebben medewerkers een duidelijke manier van inloggen, terwijl de organisatie meer controle heeft over wie toegang heeft tot Flexwhere.